计算机犯罪的法律边界:刑法285-287条深度解读
张帆 - 2026-07-16 13:48:30 - 工作动态
数字暗面:计算机犯罪深度解析(第一期)
在数字经济时代,每一场"黑客攻击"背后,都隐藏着复杂的法律博弈与技术攻防。本系列将从法律与技术的双重视角,带你深入理解数字世界的"暗面法则"。
一、引子:凌晨三点的数据警报
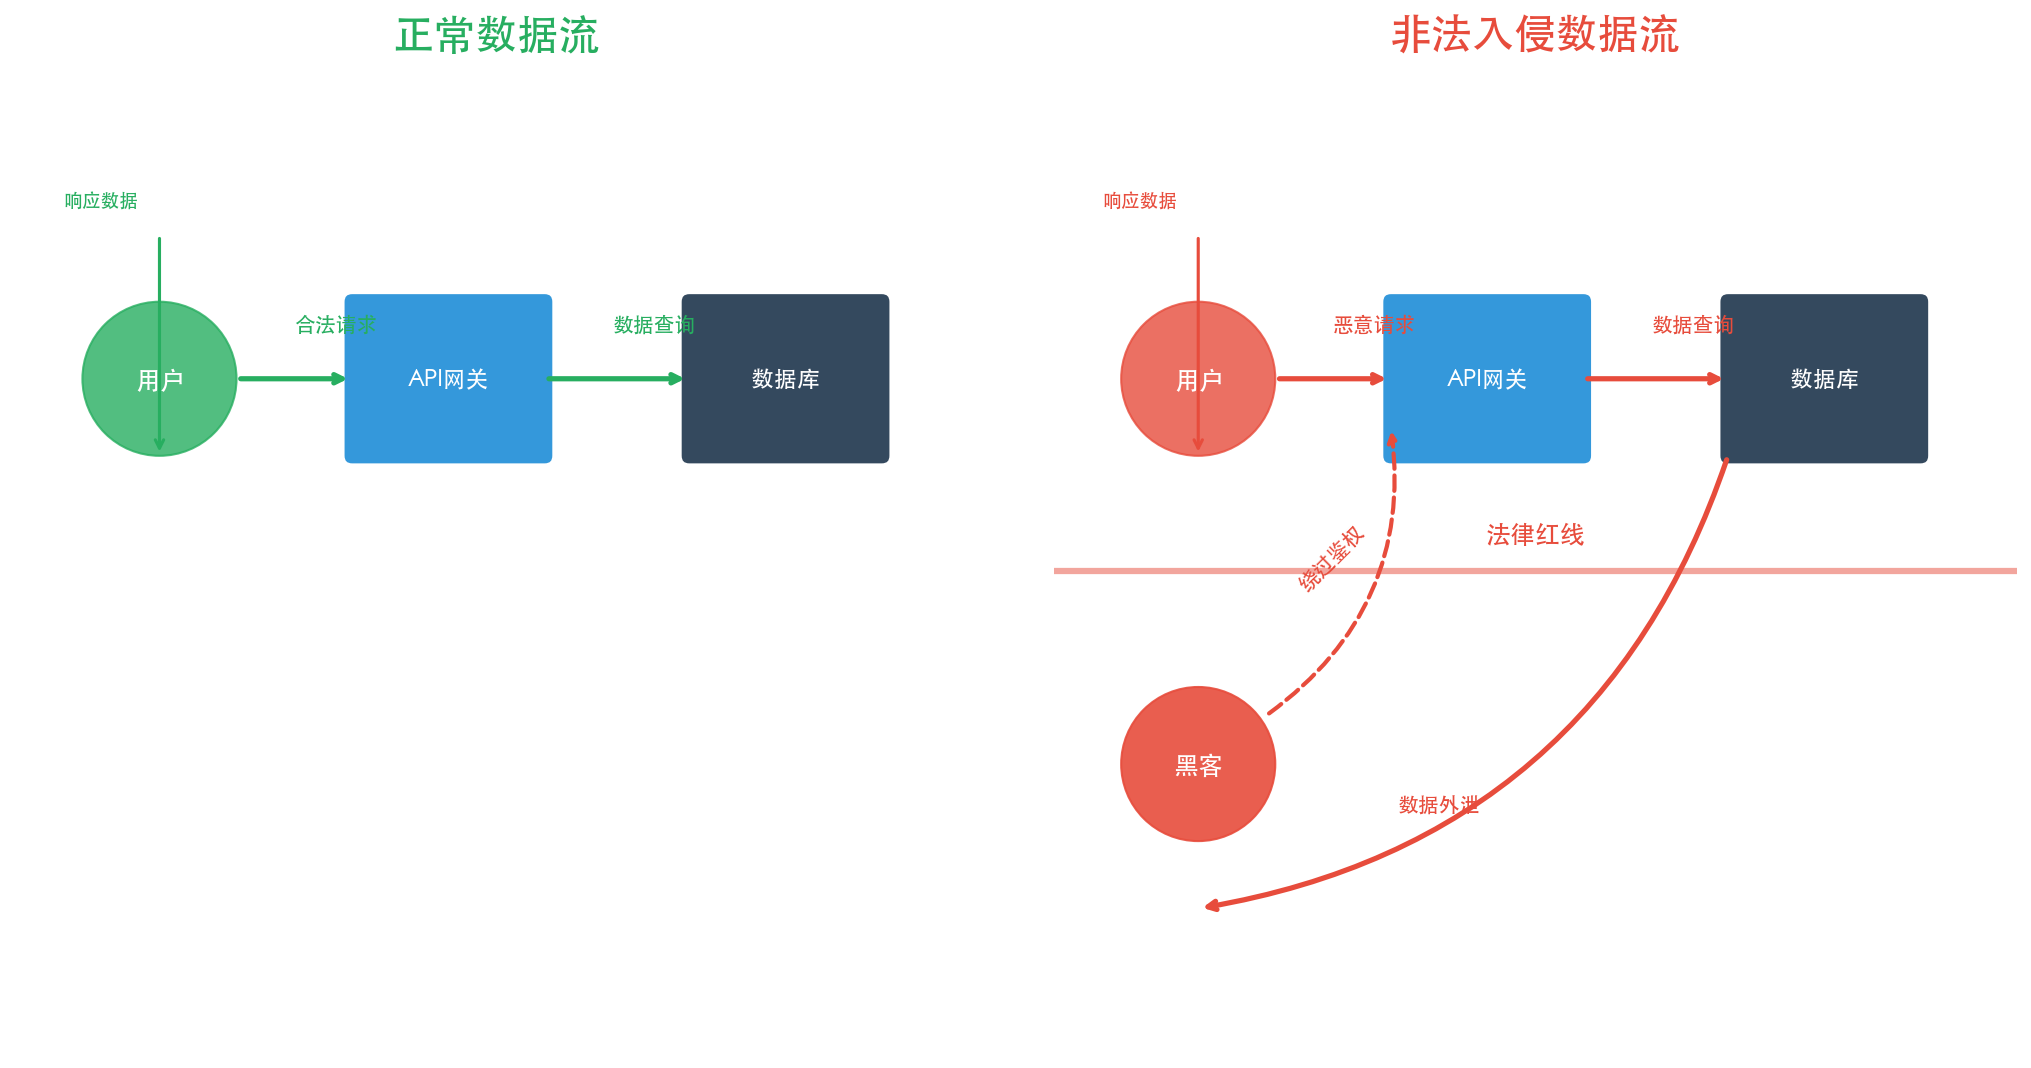
2023年某个凌晨,杭州某电商公司的技术团队被告警声惊醒——公司数据库的访问日志出现异常:两小时内,超过200万条用户订单信息被一个未知IP批量抓取。入侵者没有使用复杂的黑客工具,只是利用了API接口的**鉴权漏洞**,通过伪造请求绕过了身份验证。
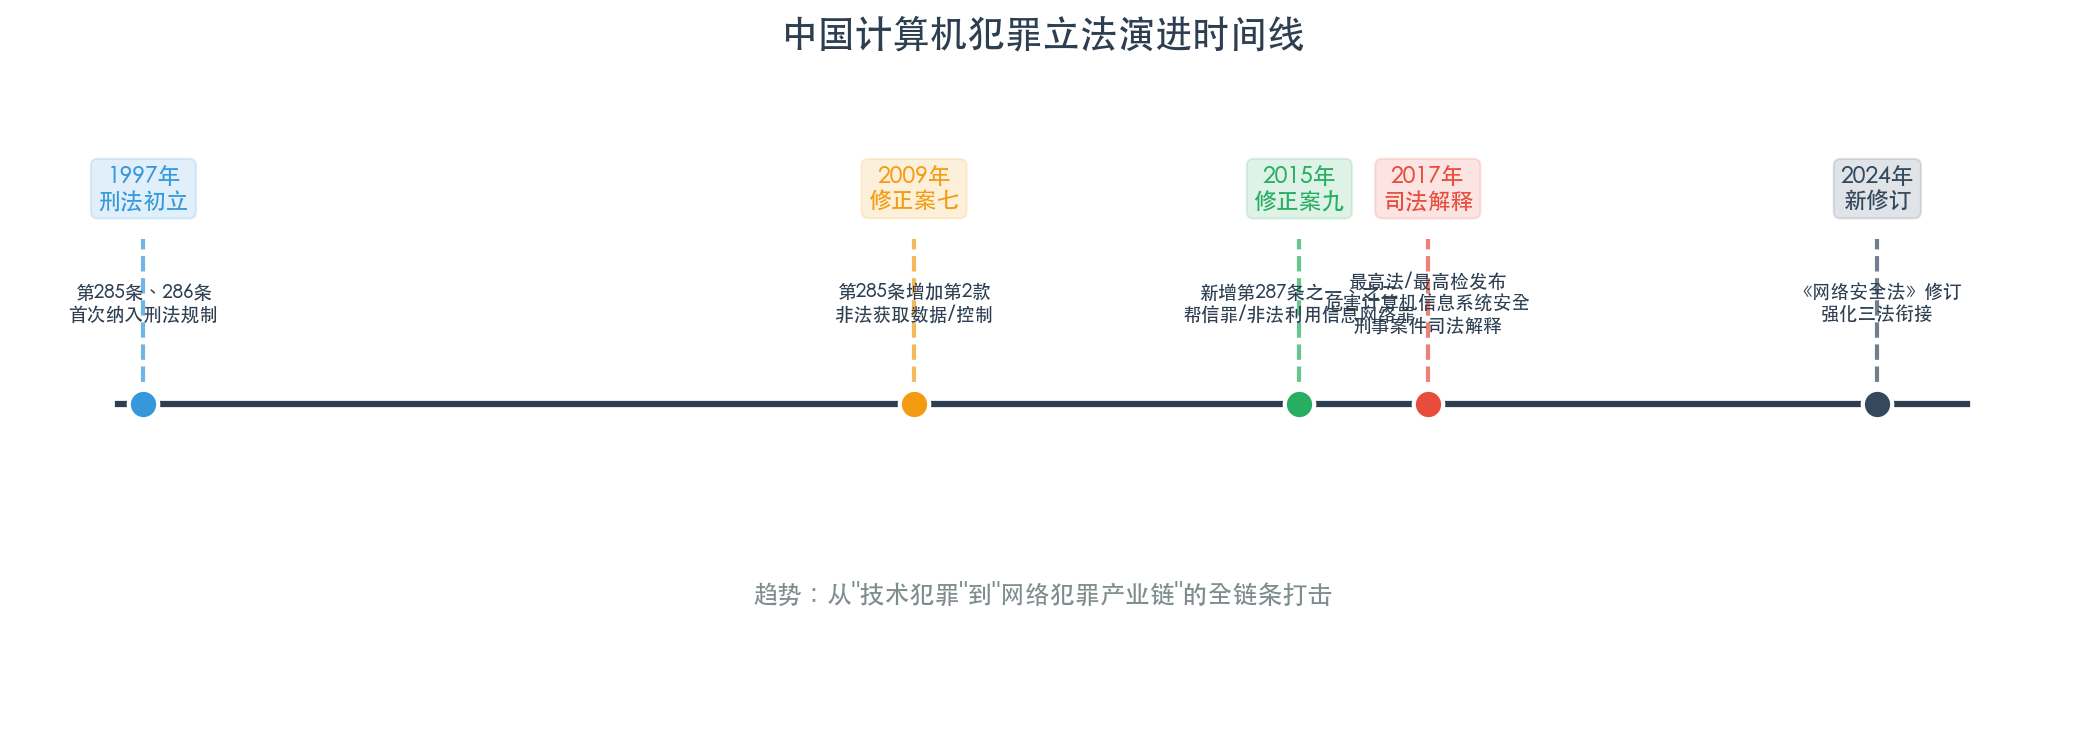
这类行为,正是《刑法》第285条【非法获取计算机信息系统数据罪】的典型规制对象。从1997年《刑法》首次将计算机犯罪纳入刑法规制,到2015年《刑法修正案(九)》新增帮助信息网络犯罪活动罪("帮信罪"),数字世界的法律边界正在以每年数百起判决的速度被明确。
本文将以技术视角+法律分析的双重视角,对刑法第285条、286条、287条进行系统性解读。
二、三条法条的"家族图谱"
| 法条 | 核心保护对象 | 行为特征 | 最高刑期 |
| 第285条 | 计算机信息系统安全与数据完整性 | "非法侵入""非法获取""非法控制""提供工具" | 7年 |
| 第286条 | 计算机信息系统的正常运行 | "删除、修改、增加、干扰""制作传播病毒" | 5年以上有期徒刑 |
| 第287条、第287条之一、第287条之二 | 计算机作为犯罪工具时的定性规则 | "提示性规定"+修正案九新增两个独立罪名 | 3年 |
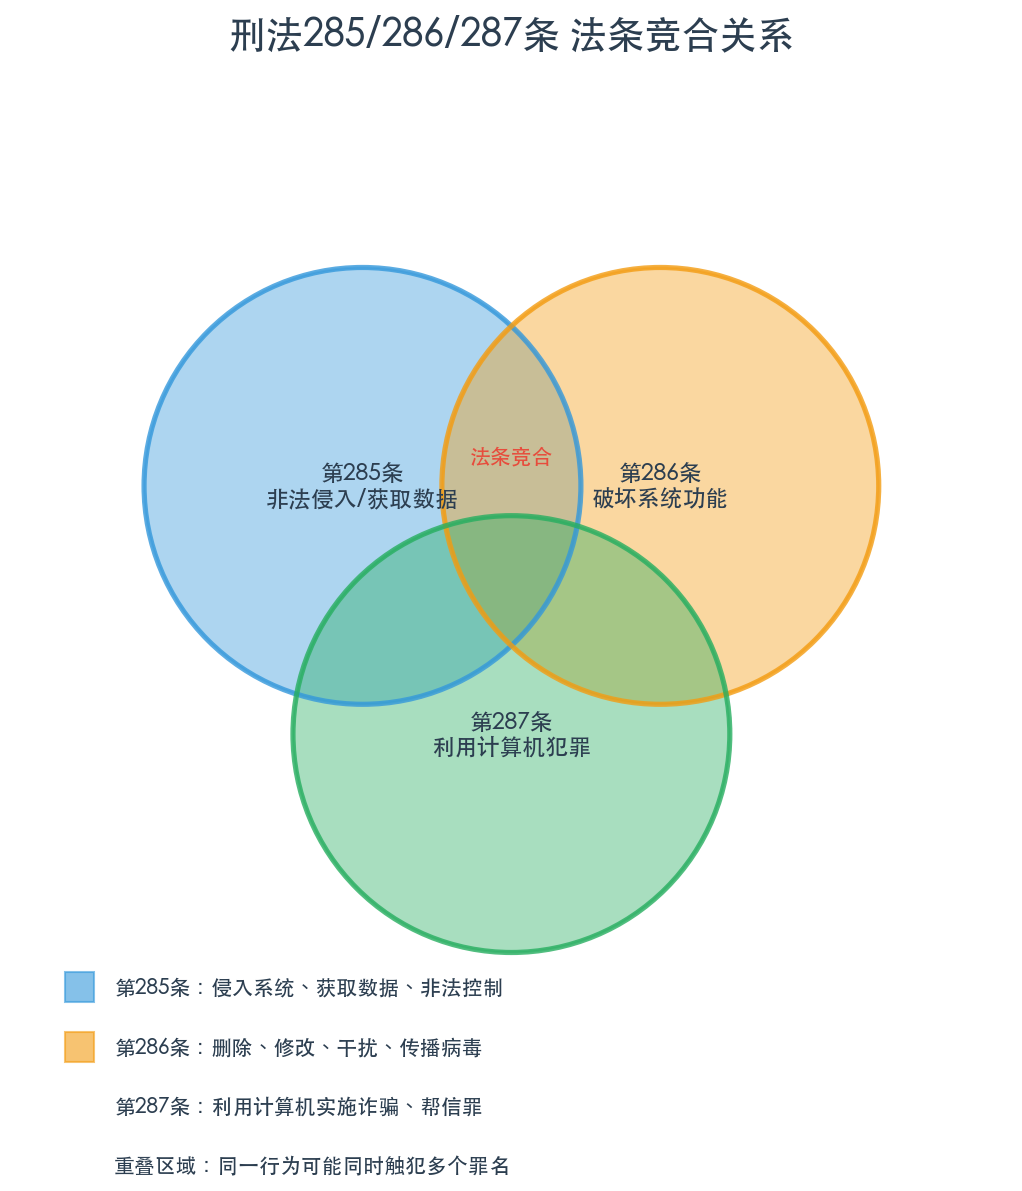
一句话总结:285条管"入侵和偷数据",286条管"破坏和搞破坏",287条管"用计算机干坏事怎么定罪"。
这三个法条在司法实践中经常发生法条竞合——同一行为可能同时触犯多个罪名。
三、第285条:数字世界的"擅闯民宅罪"
3.1 法条原文与三层防护
根据《刑法(2023修正)》第285条:
第一款【非法侵入计算机信息系统罪】:违反国家规定,侵入国家事务、国防建设、尖端科学技术领域的计算机信息系统的,处三年以下有期徒刑或者拘役。
第二款【非法获取计算机信息系统数据、非法控制计算机信息系统罪】:违反国家规定,侵入前款规定以外的计算机信息系统或者采用其他技术手段,获取该计算机信息系统中存储、处理或者传输的数据,或者对该计算机信息系统实施非法控制,情节严重的,处三年以下有期徒刑或者拘役,并处或者单处罚金;情节特别严重的,处三年以上七年以下有期徒刑,并处罚金。
第三款【提供侵入、非法控制计算机信息系统程序、工具罪】:提供专门用于侵入、非法控制计算机信息系统的程序、工具,或者明知他人实施侵入、非法控制计算机信息系统的违法犯罪行为而为其提供程序、工具,情节严重的,依照前款的规定处罚。
3.2 技术解读:从"物理锁"到"数字门"
把计算机信息系统比作一座房子,三款规定分别对应:
| 法条 | 类比理解 | 技术要点 |
| 第一款 | 闯入军事禁区 | 侵入即犯罪,无需"情节严重" |
| 第二款 | 开锁入室盗窃 | 需"情节严重"(数量/金额门槛) |
| 第三款 | 卖万能钥匙 | 提供工具即可能入罪 |
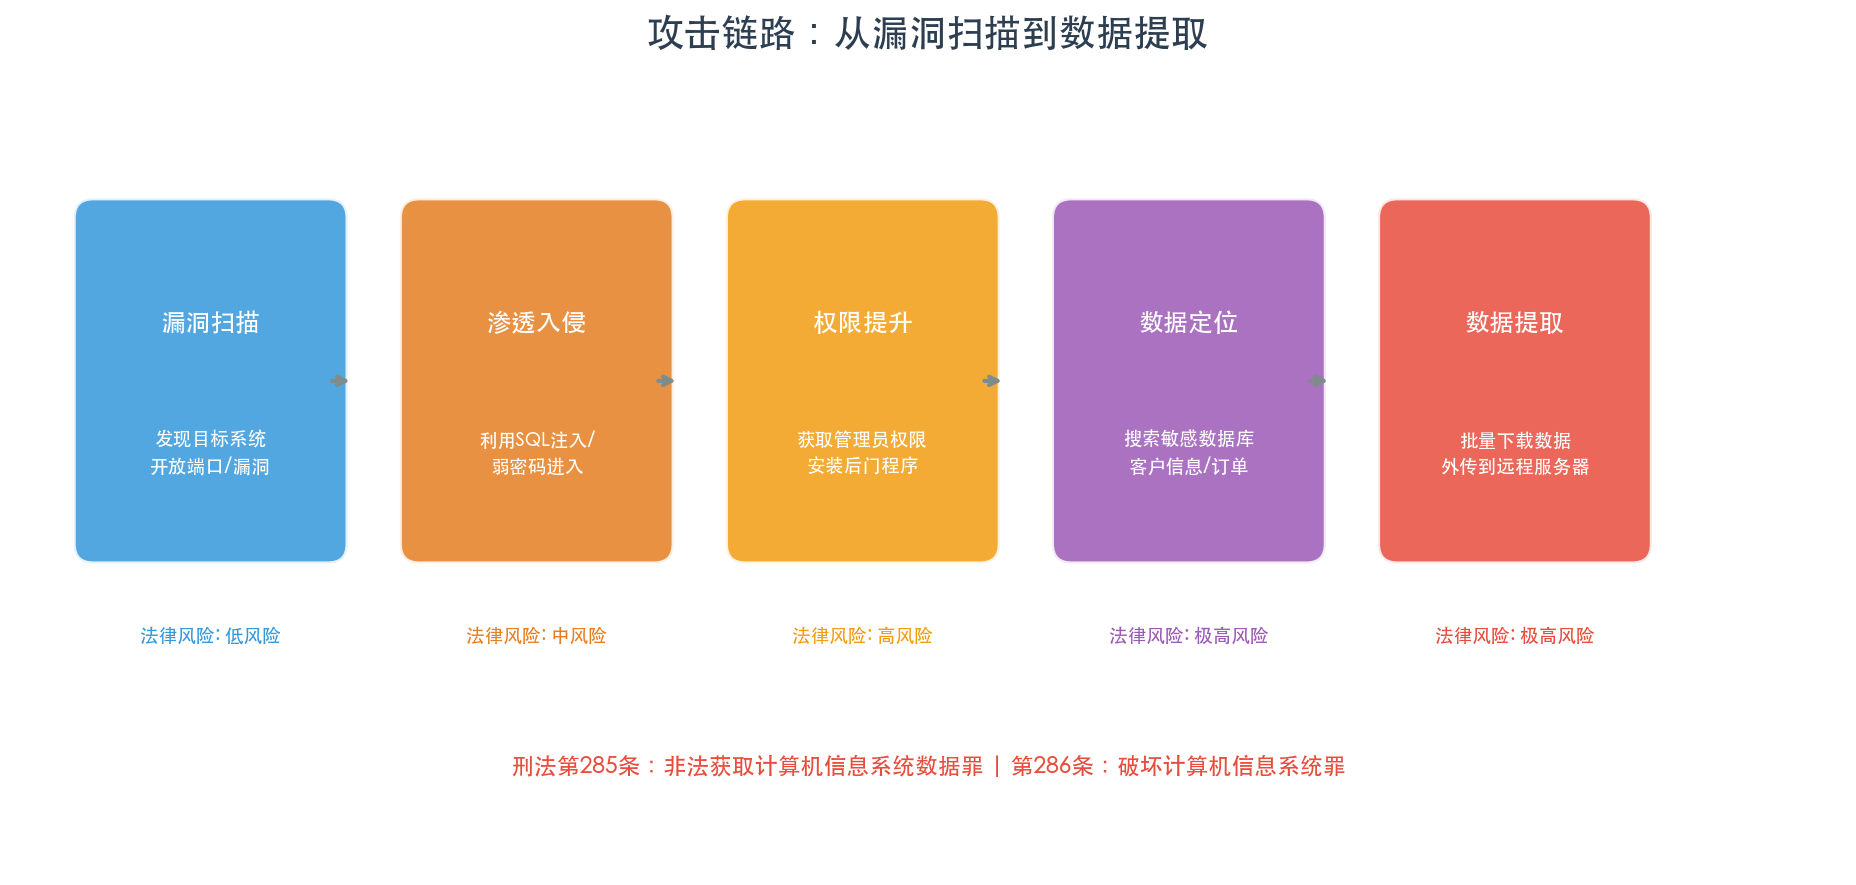
"侵入"的技术含义:不限于"破解密码"。只要行为人未经授权或超越授权进入计算机信息系统,即构成"侵入"。包括:利用SQL注入、XSS漏洞绕过身份验证;使用撞库获取合法凭据;利用已离职员工账号访问系统;爬虫程序越过访问限制大规模抓取数据等。
关键区分:285条第二款要求"情节严重",根据司法解释,达到以下标准之一即可入罪:获取支付结算等身份认证信息10组以上;获取其他身份认证信息500组以上;非法控制计算机信息系统20台以上;违法所得5000元以上或造成经济损失1万元以上。
3.3 真实案例
案例一:"静默插件"案(北京,2015)
被告人杨小慧等人研发"静默插件"植入大量移动终端。该插件在用户完全不知情的情况下,上传短信、通话记录、通讯录(共计1942万条)、GPS定位等信息至公司服务器。裁判结果:认定构成非法获取计算机信息系统数据罪,属于"情节特别严重"。法律启示:智能手机属于"计算机信息系统",即使以"商业推广"为名,未经用户同意获取数据仍构成犯罪。
案例二:破解苹果ID案(广东,2017)
被告人肖某利用钓鱼网站非法获取苹果官方服务器的ID密码,解除手机与ID的绑定,共计破解174台苹果手机,违法所得4万余元。裁判结果:认定构成非法获取计算机信息系统数据罪,情节特别严重,判处有期徒刑三年,并处罚金三万元。法律启示:苹果官方服务器属于"计算机信息系统",ID密码属于"身份认证信息"。即使手机物理所有权属于你,绕过官方验证解除ID绑定仍构成犯罪。
四、第286条:数字世界的"破坏公私财物罪"
4.1 法条原文与三种"破坏"方式
第一款:违反国家规定,对计算机信息系统功能进行删除、修改、增加、干扰,造成计算机信息系统不能正常运行,后果严重的,处五年以下有期徒刑或者拘役;后果特别严重的,处五年以上有期徒刑。
第二款:对计算机信息系统中存储、处理或者传输的数据和应用程序进行删除、修改、增加的操作,后果严重的,依照前款的规定处罚。
第三款:故意制作、传播计算机病毒等破坏性程序,影响计算机系统正常运行,后果严重的,依照第一款的规定处罚。
4.2 技术解读:285条 vs 286条的本质区别
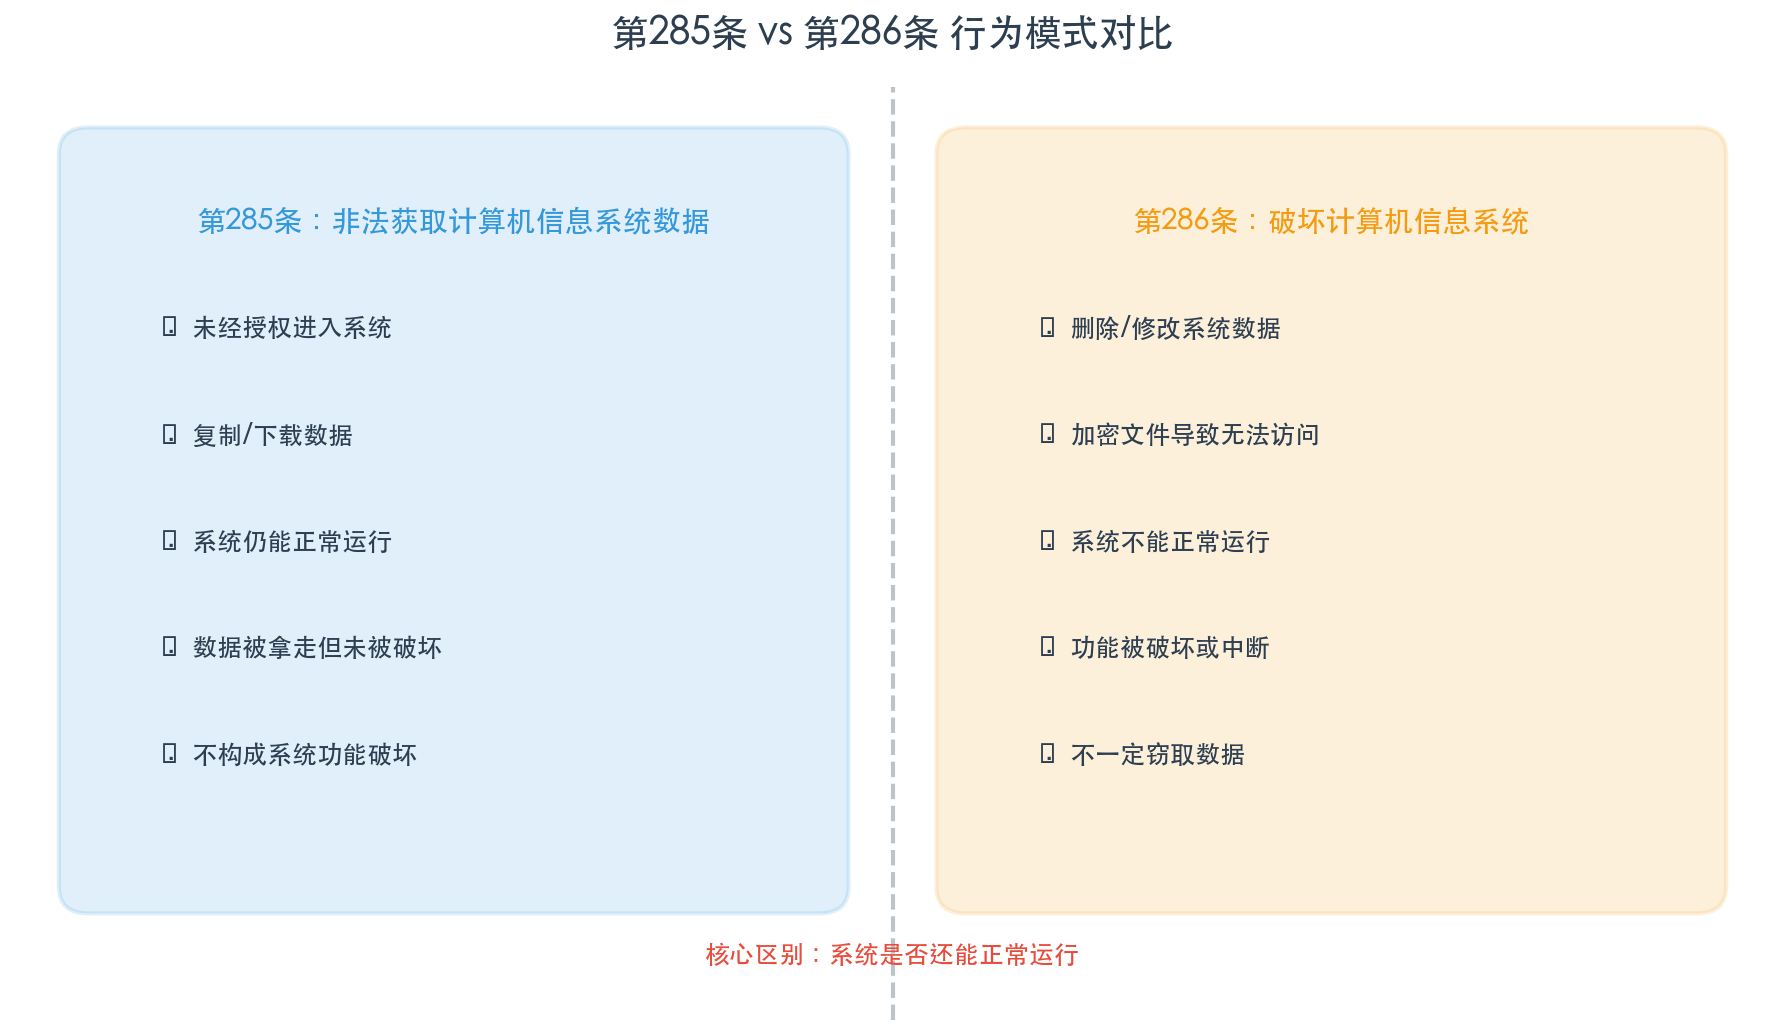
核心区别在于行为后果:
• 285条:强调"获取/控制"——数据被拿走了或系统被控制了,但系统还能正常运行。
• 286条:强调"破坏/干扰"——行为导致系统不能正常运行。
类比理解:285条 = 小偷入室偷走了文件复印件(系统还在正常工作);286条 = 小偷入室把文件柜砸了(系统功能受损)。
4.3 真实案例
案例三:曾某亮手机勒索案(最高检指导案例,2020)
被告人曾某亮诱骗被害人登录特定苹果ID,利用苹果"查找手机"功能将手机远程锁定,再以解锁为条件索要钱财,共计5600余元。裁判结果:认定构成破坏计算机信息系统罪。锁定手机导致系统不能正常使用,属于"对计算机信息系统功能进行干扰",同时构成敲诈勒索罪,属于牵连犯,从一重罪论处。法律启示:即使使用的是系统本身提供的"合法功能",只要导致系统不能正常运行,仍可构成犯罪。技术本身无罪,但滥用技术造成系统功能破坏则可能入刑。
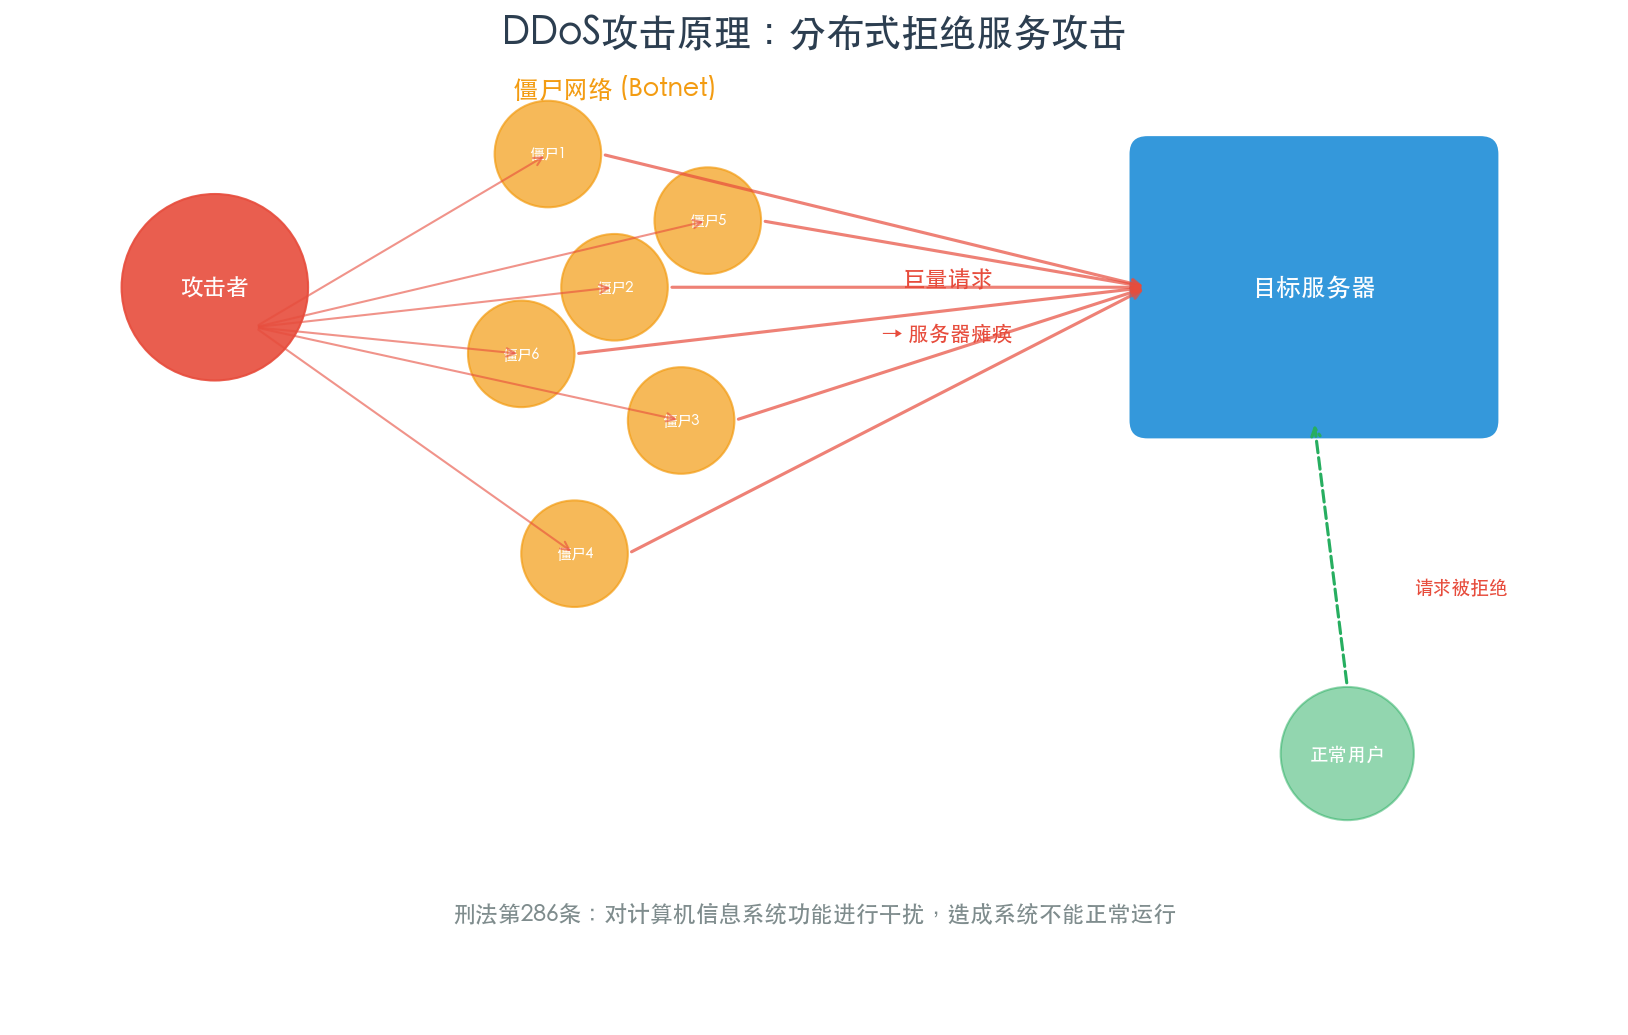
案例四:姚晓杰DDoS攻击案(最高检第69号指导性案例,2020)
被告人姚晓杰等11人在马来西亚租用公寓,对中国境内网站服务器实施DDoS攻击,攻击流量峰值超过500Gbps,导致多家游戏公司、直播平台服务器瘫痪。裁判结果:认定构成破坏计算机信息系统罪。为修复系统支出的员工工资也被认定为"经济损失"。法律启示:DDoS攻击是典型的"干扰"计算机信息系统功能的行为。根据最高检指导性案例,修复系统支出的员工工资也属于"经济损失",使得入罪门槛更容易被达到。
五、第287条:从"提示性规定"到"帮信罪"
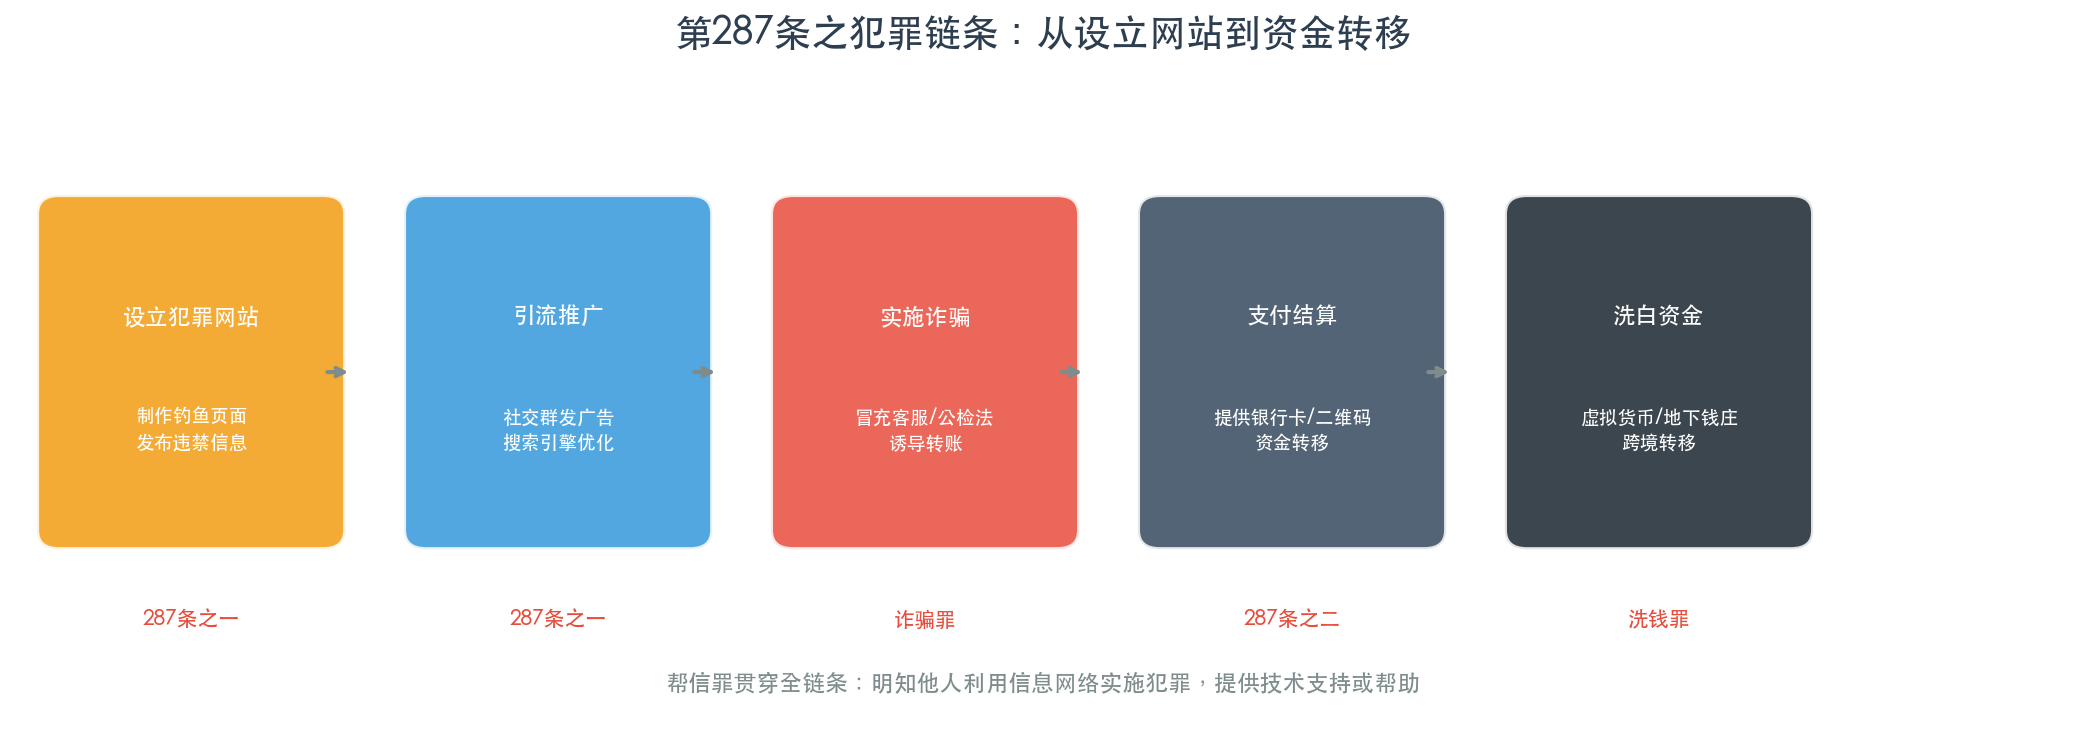
《刑法》第287条原文是一个提示性规定:利用计算机实施金融诈骗、盗窃等犯罪的,依照有关规定定罪处罚——本身没有独立罪状。但在2015年《刑法修正案(九)》中,新增了两个独立罪名:
| 新增条款 | 罪名 | 行为类型 | 最高刑期 |
| 第287条之一 | 非法利用信息网络罪 | 设立犯罪网站/通讯群组;发布违禁品信息;为诈骗等发布信息 | 3年 |
| 第287条之二 | 帮助信息网络犯罪活动罪 | 明知他人利用信息网络实施犯罪,提供技术支持/广告推广/支付结算等帮助 | 3年 |
"帮信罪"可能是近年来最受关注的计算机相关罪名——根据最高检数据,2023年"帮信罪"起诉人数已跃居全国第三大罪名,仅次于危险驾驶罪和盗窃罪。典型入罪情形:出售/出租银行卡供电信诈骗资金转移;为赌博网站提供服务器托管;为诈骗团伙提供"引流"服务;开发专门用于违法犯罪的软件并出售。
真实案例:翟某可话务支持案(最高法入库参考案例,2024)
被告人翟某可通过聊天软件联系到"上线",用手机拨通电话后放到电脑耳机旁,"上线"冒充快递客服实施诈骗。翟某可仅负责拨打电话这一前端环节,收取固定少量费用(11082元),不参与违法所得分成。裁判结果:认定构成帮助信息网络犯罪活动罪,判处有期徒刑一年,并处罚金一万元。裁判要旨:行为人仅对后续诈骗行为有概括明知,未具体参与、未通谋、只领取固定少量报酬的,原则上以帮信罪论处。在网络犯罪链条高度分工的今天,即使你只参与了"打电话""租服务器""提供银行卡"等辅助环节,只要明知对方在利用信息网络实施犯罪,就可能独立构成犯罪。
六、三条法条的"边界地图"
在司法实践中,同一个技术行为可能同时涉及多条法条:
6.1 285条 vs 286条
| 情形 | 行为描述 | 适用法条 | 理由 |
| 侵入系统,复制数据后离开 | 仅读取/下载数据 | 285条 | 系统功能未受损 |
| 侵入系统,删除日志掩盖痕迹 | 删除数据 | 286条 | 系统记录功能受损 |
| 植入木马,控制服务器 | 获得控制权,上传广告 | 285条 | 系统仍在运行 |
| 植入木马,加密数据勒索 | 数据被加密,系统瘫痪 | 286条 | 系统功能被破坏 |
最高法指导案例(第102号)明确:通过植入木马程序非法获取网站服务器控制权限,但未造成系统功能实质性破坏或不能正常运行的,认定为非法控制计算机信息系统罪(285条),而非破坏计算机信息系统罪(286条)。
6.2 帮信罪 vs 诈骗罪共犯
| 情形 | 主观认知 | 行为方式 | 违法所得 | 适用罪名 |
| 为诈骗团伙提供银行卡 | 概括明知 | 仅提供工具 | 固定少量费用 | 帮信罪 |
| 与诈骗团伙事先通谋 | 具体明知 | 参与话术设计 | 按比例分成 | 诈骗罪共犯 |
6.3 非法利用信息网络罪 vs 帮信罪
• 非法利用信息网络罪:强调"预备行为的正犯化"——为实施诈骗等犯罪而设立网站、发布信息,属于犯罪的前期准备阶段。
• 帮助信息网络犯罪活动罪:强调"帮助行为的正犯化"——为他人已经正在实施的犯罪提供技术支持或帮助。
七、防范建议:技术从业者的"避坑指南"
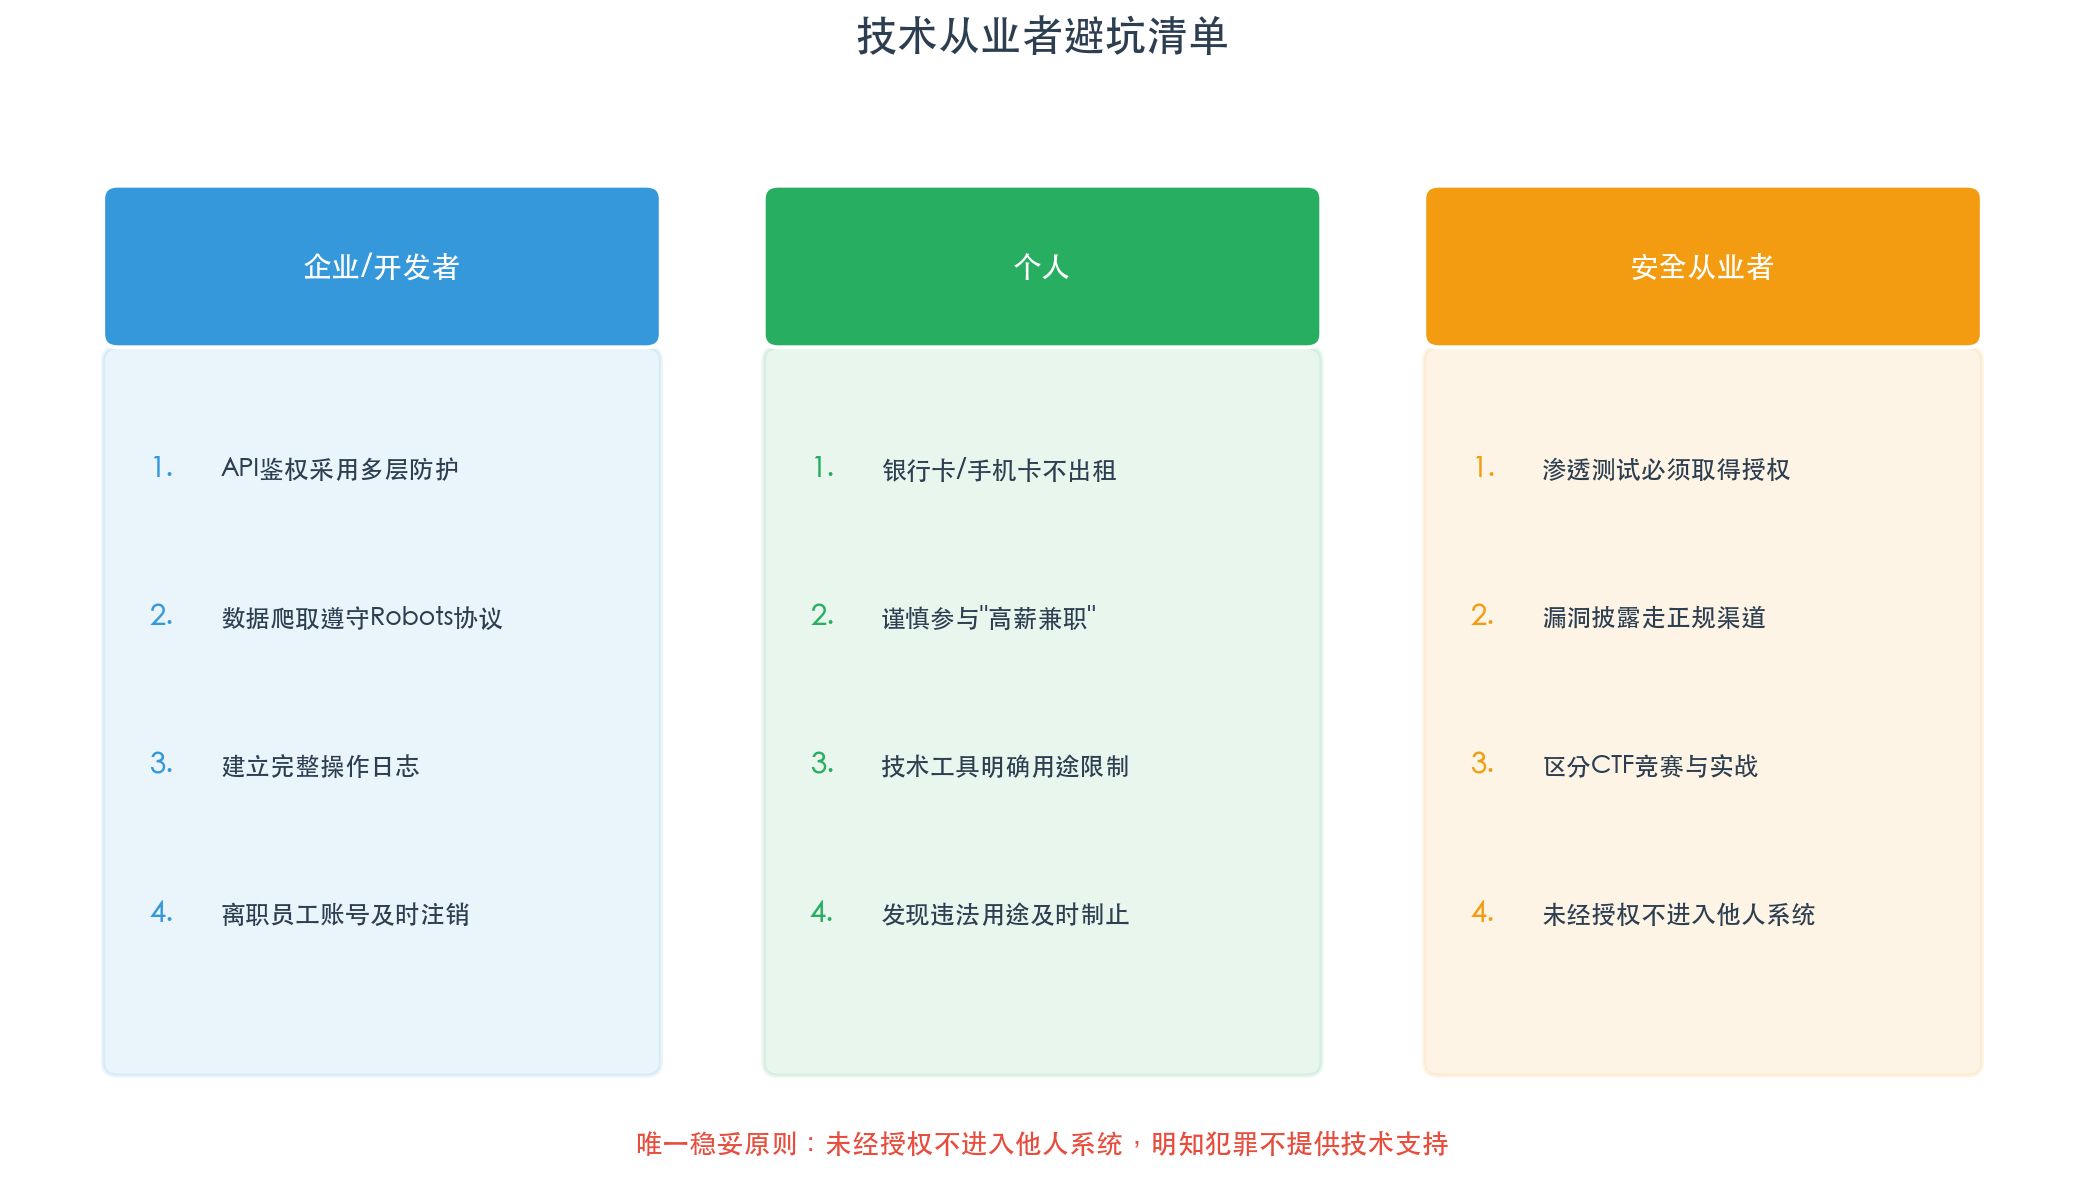
对企业/开发者
1. API鉴权设计:采用OAuth 2.0 + IP白名单 + 请求频率限制的多层防护,避免仅依赖单一鉴权因子。
2.数据爬取合规:即使公开数据,大规模爬取也需评估是否构成"非法获取"。遵守Robots协议,避免绕过反爬机制。
3.日志与审计:建立完整的操作日志体系。一旦发生数据泄露,日志是证明"已尽到安全防护义务"的关键证据。
4. 员工权限管理:离职员工账号应及时注销。"离职后仍使用原账号访问系统"已被多起判例认定为"非法侵入"。
对个人
1. 银行卡/手机卡不出租、不出售:这是"帮信罪"最常见的入罪路径。即使对方声称"只是用于收款",也可能涉及电信诈骗资金转移。
2.谨慎参与"兼职":"只要帮忙打电话就能赚钱""出租微信号日结"等广告,极有可能是犯罪链条的一环。
3. 技术工具的双刃剑效应:开发具有"绕过验证""批量操作""数据抓取"功能的工具时,需在用户协议中明确禁止用途,并在发现被用于违法犯罪时及时制止。
对安全从业者
1. 渗透测试需授权:即使出于善意目的的安全测试,未取得书面授权即可能构成"非法侵入"。
2.漏洞披露走正规渠道:发现漏洞后,应通过厂商SRC或国家信息安全漏洞库(CNNVD)进行合规披露。
3.CTF竞赛与实战的边界:竞赛中习得的攻击技术在现实场景中使用,必须严格区分"授权环境"与"非授权环境"。
八、结语:技术的双刃剑与法律的"后发制人"
从1997年《刑法》首次设立285条、286条,到2015年增设287条之一和之二,再到2024年最高法持续发布网络犯罪典型案例——中国计算机犯罪法律体系的演进,始终遵循着一条规律:技术先行,法律跟进。
在这个规律下,技术从业者面临的现实是:当你掌握某种技术能力时,相关的法律规则可能尚未完全清晰。但这不意味着"法无禁止即可为"——恰恰相反,刑法中的兜底条款(如286条的"干扰""其他严重后果")赋予了司法机关相当的解释空间。
唯一稳妥的原则是:在未经授权的情况下,不要进入他人的计算机信息系统;在明知他人从事违法犯罪活动的情况下,不要为其提供技术支持或帮助。
这不是对技术创新的束缚,而是对数字世界基本秩序的维护——正如我们不会因为在物理世界拥有开锁技能,就随意打开他人的房门一样。
参考法规与案例索引
《中华人民共和国刑法(2023修正)》第285条、286条、287条 《最高人民法院、最高人民检察院关于办理危害计算机信息系统安全刑事案件应用法律若干问题的解释》(法释〔2011〕19号)
《最高人民法院、最高人民检察院关于办理非法利用信息网络、帮助信息网络犯罪活动等刑事案件适用法律若干问题的解释》(法释〔2019〕15号)
最高人民法院指导案例第102号:张竣杰等非法控制计算机信息系统案
最高人民检察院第26批指导性案例第69号:姚晓杰等破坏计算机信息系统案
广东高院2017年度涉互联网十大案例之五:肖某非法获取计算机信息系统数据案
最高法入库参考案例(2024-04-1-257-002):翟某可帮助信息网络犯罪活动案
北京市第三中级人民法院(2015)三中刑终字第00288号:杨小慧等非法获取计算机信息系统数据案
江苏省常熟市人民法院(2020)苏0581刑初203号:曾某亮破坏计算机信息系统案
免责声明:本文仅供网络安全法律科普之用,不构成正式法律意见。具体案件的法律适用应咨询专业律师或司法机关。
本文首发于《数字暗面:计算机犯罪深度解析》系列,转载请联系授权。
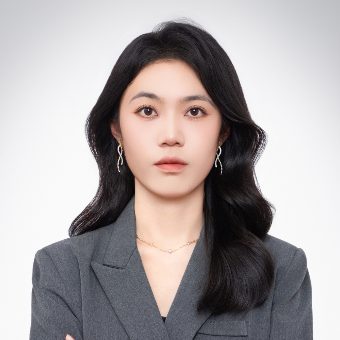
张帆 律师
人物介绍
张帆,中共党员,中国农业大学法学学士、英语学士双学位,中国农业大学法学硕士。北京华让律师事务所专职律师,现任北京华让律师事务所党支部组织委员,北京律师协会会员。
办理案件百余起,接待咨询上万人,拥有丰富的刑事辩护、民事诉讼、商事仲裁经验,法学理论基础扎实,业务能力熟练,为人严谨,具有优异的文书写作及沟通表达能力。
执业理念
胆大且心细,开朗且稳重;
理性为主,感性为辅,独立自主,肩负他人。
专长领域
个人擅长刑事辩护与代理、刑事控告、婚姻家庭纠纷、继承纠纷、合同纠纷、与公司有关的商事纠纷等。
全国咨询热线
微信咨询


